Zonnepanelen, laadpalen en gebouwbeheer veilig aan je netwerk
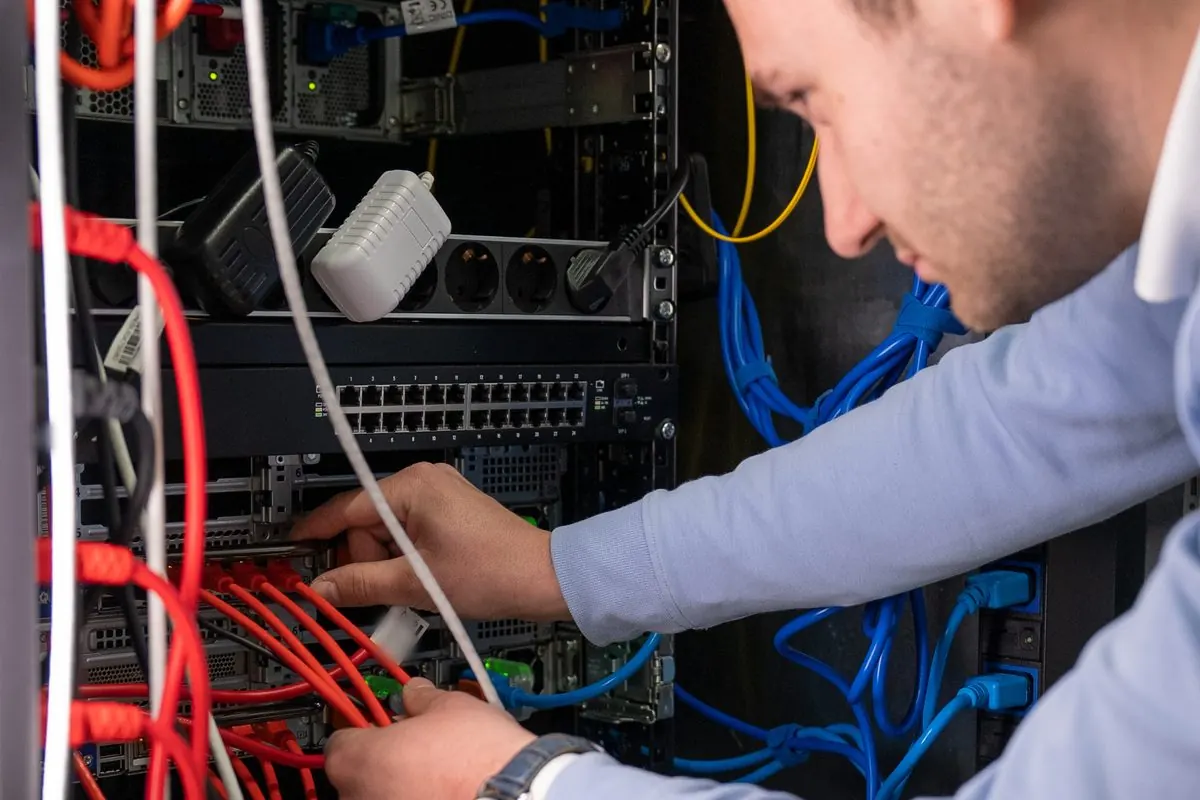
Steeds meer in je gebouw hangt aan het netwerk: de omvormers van de zonnepanelen, de laadpalen, de klimaatregeling en het gebouwbeheersysteem. Wij sluiten ze aan op een eigen afgeschermd deel van je netwerk, zodat ze doen wat ze moeten doen zonder dat er een deur open blijft staan.
Wat we leveren
- Zonnepanelen, laadpalen, klimaatregeling en gebouwbeheer op een eigen afgeschermd deel van je netwerk
- Firewallregels die alleen toestaan wat de apparatuur echt nodig heeft
- Beheer op afstand voor de leverancier op naam, zonder een poort in je firewall open te zetten
- Een logboek van wie er wanneer bij was, en toegang die vervalt als het contract afloopt
- In de gaten houden of de apparatuur bereikbaar is, met een melding als er iets wegvalt
- Afgestemd met je installateur of leverancier; de techniek zelf blijft van hen
Vaak bij bedrijfspanden, scholen, gemeenten en bedrijfsverzamelgebouwen.
Inventarisatie voor techniek aan het netwerkWat er inmiddels allemaal aan je netwerk hangt
Zonnepanelen met hun omvormers, laadpalen met hun laadpasbeheer, de klimaatregeling, de koeling, soms de verlichting en de pompen: het hangt allemaal aan je netwerk, en het wil allemaal naar buiten om te melden hoe het ervoor staat.
Bij de oplevering vraagt de installateur meestal om twee dingen: een netwerkkabel en internet. Dat is begrijpelijk, want hij levert de techniek, niet het netwerk. Maar daarmee staat er apparatuur aan je netwerk waar in jouw organisatie niemand naar omkijkt.
De installateur vraagt een netwerkkabel. Wij vragen door.
Dit soort apparatuur heeft bijna altijd een eigen webpagina om op in te stellen, vaak met een wachtwoord dat nog op de fabrieksinstelling staat, en software die niet elk kwartaal wordt bijgewerkt. Hangt het aan hetzelfde netwerk als je administratie, dan staat het daar dus naast.
Daarom geven we de techniek een eigen, afgeschermd deel van je netwerk, met regels die alleen toestaan wat nodig is: de laadpalen praten met hun eigen systeem, de klimaatregeling met de hare, en geen van beide met je werkplekken of met elkaar. Hetzelfde doen we met je camera's en je toegangscontrole.
Beheer op afstand zonder de deur open te zetten
De leverancier wil erbij kunnen om te storingen te verhelpen en bij te werken, en dat moet ook. Alleen hoeft dat niet door een poort in je firewall open te zetten, want dan kan de rest van het internet er ook bij, en dat wordt gevonden.
Wij richten in plaats daarvan een afgeschermde route in: de leverancier komt op naam binnen, alleen bij zijn eigen apparatuur, en in het logboek staat wie er wanneer was. Loopt het contract af, dan trekken we die toegang in, in plaats van dat niemand meer weet wie er nog in kan.
Dat het blijft werken, en dat je het merkt als dat niet zo is
Techniek die van het netwerk valt, meldt dat zelden zelf. Wij houden daarom in de gaten of de apparatuur bereikbaar is, zodat je niet aan het eind van de maand ziet dat de zonnepanelen al drie weken geen cijfers doorgeven of dat een laadpaal offline staat. Valt er iets weg, dan krijgen wij een melding en pakken we de netwerkkant op; de techniek zelf blijft van de leverancier.
Wat wij doen, en wat de installateur doet
De panelen, de laadpalen, de klimaatinstallatie en het gebouwbeheersysteem zelf leveren en plaatsen wij niet; dat doet je installateur of leverancier. Wij doen het netwerk eromheen: de scheiding, de firewall, de verbinding, de toegang voor wie erbij moet, en het beheer daarna. We stemmen het samen met die partij af, zodat niemand op de ander wacht.
Wil je weten wat het bij jou kost?
We komen langs en bekijken wat er al is. Je krijgt een tekening en een offerte die daar precies bij hoort.
Veelgestelde vragen
Wat je vooraf wilt weten over techniek aan je netwerk.
Wat kost het om dit goed aan te sluiten?
Dat hangt af van wat er aangesloten moet worden, wat je netwerk nu al kan en of er een switch of bekabeling bij moet. Vaak is het een kleine ingreep bovenop iets dat je toch al laat doen, en dat is ook het goedkoopste moment. Na de inventarisatie krijg je een offerte die daar precies bij hoort.
Waarom moeten laadpalen en zonnepanelen op een eigen netwerk?
Omdat het computers zijn die buiten je beheer vallen. Ze hebben een eigen instelpagina, soms nog met het wachtwoord uit de doos, en de software erin wordt niet zo vaak bijgewerkt als die van je werkplekken. Op een eigen afgeschermd deel kunnen ze doen wat ze moeten doen, en komt een probleem bij hen niet bij je administratie terecht.
Mijn installateur vraagt of we een poort kunnen openzetten. Kan dat niet?
Het kan, maar dan is het ook voor de rest van het internet open, en apparatuur die zo te vinden is, wordt gevonden. Wij richten in plaats daarvan een afgeschermde route in waarmee de leverancier op naam bij zijn eigen apparatuur komt. Voor hem werkt het net zo makkelijk, en je weet wie er binnen was.
Werken jullie samen met de leverancier van het gebouwbeheersysteem?
Ja, dat is de gewone gang van zaken. Bij een gebouwbeheersysteem (bijvoorbeeld van Priva) of een klimaatinstallatie zegt de leverancier wat zijn apparatuur nodig heeft, en wij zorgen dat het netwerk dat precies toestaat en niet meer. De installatie zelf blijven wij af; daar blijft zijn garantie op zitten.
Laden de laadpalen nog als het internet uitvalt?
Dat hangt af van het systeem. Veel laadpalen blijven laden, maar het laadpasbeheer, de tarieven en de facturatie lopen via de verbinding, dus daar kan het op vastlopen. Wat jouw palen doen, vragen we na bij je leverancier, en we nemen het mee in de keuze of er een tweede verbinding bij hoort.
Moet dit ook bij één laadpaal of een paar panelen?
In verhouding. Bij één laadpaal achter een eenvoudige router is een eigen netwerkdeel en een goed wachtwoord al veel waard, en is er geen project nodig. Bij een terrein met palen, panelen en een gebouwbeheersysteem loont het om het in één keer goed in te richten.
We vallen onder NIS2 of de BIO. Helpt dit daarbij?
Ja. Dit soort apparatuur hoort bij je risicobeheer, en de vragen die een audit stelt zijn precies deze: staat het gescheiden, wie kan erbij, wordt het bijgewerkt en kun je dat laten zien. Wij leveren de netwerkscheiding, de toegang op naam en de logboeken. Of je organisatie eronder valt en wat er verder van je gevraagd wordt, bepaal je met je eigen adviseur of met Toren7 IT Services.
Kunnen jullie kijken hoe het er nu bij staat?
Ja. Bij de inventarisatie lopen we langs wat er aan je netwerk hangt en hoe het is aangesloten. Je krijgt een overzicht van wat waar zit, wat eruit valt te verbeteren en in welke volgorde, zodat je zelf kunt kiezen wat je nu doet en wat later.
Staat je vraag er niet bij?
Bel ons, of vraag een inventarisatie aan. Dan bespreken we het op je eigen locatie.
Meer van Field7
Vaak samen met techniek aan het netwerk.
Inventarisatie
Begin met een inventarisatie.
- We bellen je eerst om je situatie door te nemen
- Daarna komen we langs en bekijken we je gebouw of terrein, wat er al hangt en met welke systemen het moet samenwerken
- Je krijgt een tekening, bij wifi ook een heatmap, en een offerte die daar precies bij hoort, dus je weet vooraf wat het kost
We werken vanuit Roermond, met de meeste projecten in Limburg en Zuidoost-Nederland. Heeft je organisatie meerdere locaties, dan doen we die in één ontwerp en onder één beheer.
Je accountmanager kan de inventarisatie ook voor je inplannen.
Waar gaat het om?
Je aanvraag staat bij ons.
Een collega neemt contact met je op om je situatie door te nemen en de inventarisatie in te plannen. Dit hebben we van je:
- Onderwerp
- Locatie
- Contact
- Al klant
Voorbeeldversie van de site: deze aanvraag is nergens naartoe gestuurd.